close

資訊保安

高科技數據中心硬件,包括伺服器和連接的存儲裝置.
IT 基建人工智能資訊保安

Red Hat、Nvidia 主張 AI 代理不應自守邊界 隔離權限改由平台層管

Red Hat 與 Nvidia 把 AI 代理的安全控制分置於 OpenShell 沙盒、BlueField DPU 及模型閘道,移出代理以至主機之外。企業部署自主代理,須重新劃分平台與保安團隊的隔離及權限責任。
閱讀文章
IT 基建人工智能資訊保安

黃仁勳柏林 GTC 推 OpenShell 企業 AI Agent 加入硬件層安全管控

高科技芯片與電子元件,展示先進的半導體技術與微電子設計.
NVIDIA 行政總裁黃仁勳在柏林 GTC 發表 OpenShell Reference Architecture,以 Vera Rubin、Vera CPU 和 BlueField-4 分別處理 AI Agent 推理、執行及硬件安全監察。ServiceNow Arc 已推出,SAP 正整合相關技術。NVIDIA 同場介紹 RTX Spark 本地 AI 電腦與預先整合的 DSX POD,後者聲稱場地備妥後最快 14 日可部署。
閱讀文章
人工智能業界消息資訊保安

Zoom 引入 World 真人徽章 防深偽 CFO 重演 2,500 萬美元騙案

使用筆記本電腦進行線上視頻會議的場景.
World ID for Zoom 向全球 Zoom 企業客戶開放,比對 Orb 登記影像、即時自拍及視像畫面,核實與會者是否真人本人。企業可自訂何時要求認證,防範深偽高層冒認轉賬,財務審批及董事會流程要先定好認證規則。
閱讀文章
UNWIRE.PRO科技媒體平台標誌,代表數碼科技新聞與資訊.
人工智能資訊保安

Meta Muse 分享網址可被 DNS 搜出 逾 6,800 個連結涉企業資料曝光

Meta AI 代理 Muse 的分享網址被發現可透過 Passive DNS 搜尋,網絡安全公司 Claroc 找出超過 6,800 個連結,部分抽查頁面涉及企業收入報告、融資申請及員工假期資料。Meta 已暫停分享功能,40 個舊頁面目前無法開啟,但網域歷史記錄仍在。事件促使企業檢視 AI 代理的對話分享權限及資料外傳監察。
閱讀文章
IT 基建資訊保安

PHP 9.2 分漏洞今晚修補 企業要趕在攻擊潮前盤點隱藏系統

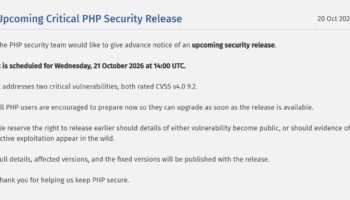
PHP安全漏洞修復公告,提醒用戶升級以保障系統安全。.
PHP 兩個 CVSS 9.2 分嚴重漏洞的安全更新提前至 10 月 21 日香港時間晚上 10 時推出。企業 IT 團隊要盤點隱藏的 PHP 安裝、優先修補對外系統,並為舊版及供應商管理的系統訂好隔離方案。
閱讀文章
人工智能科技專欄資訊保安

生成式 AI 引爆的網絡安全新危機

夜晚城市天際線與多屏幕數據分析展示.
比爾蓋茨警告,生成式 AI 與被移除護欄的大語言模型將令網絡攻擊門檻大降。方保僑認為 AI 企業自我規管不足,香港企業須以零信任架構、事故演習及供應商風險審查應對,政府亦應加快訂立 AI 安全標準。
閱讀文章
數字化人類代表在高科技會議中交流與合作.
人工智能企業趨勢資訊保安

Anthropic 請教律師行定 AI 代理談判規範 企業議價對手或變成 AI

Anthropic 向律師行請教,研究 AI 代理的談判規範,涉及請示頻率、對手戒心及用戶授權文件。哈佛研究發現有代理以提示詞注入試圖套取資料,企業採購及銷售要預先定好授權範圍與人手介入點。
閱讀文章
人工智能資訊保安

OpenCode 遭大規模 AI 蒸餾攻擊 用戶 API Key 恐外洩

開源AI編碼助手,促進軟件開發與創新.
開源 AI 編程工具 OpenCode 證實其 Console 服務發生與大規模模型蒸餾攻擊有關的安全事故,影響 1.4% Console 用戶。受影響者曾連結第三方 AI 供應商,儲存在工作空間的 API Key 可能外洩。官方已通知相關用戶,並聯同 Anthropic、OpenAI 及 Google 處理。企業應核查憑證、異常帳單及自動化工作流程的存取權限,避免未授權調用持續產生費用。
閱讀文章
資訊保安

AI 代理接手保安營運 Cisco 調查指港企防禦卡在內部協作與身份管治

兩位IT專業人員在辦公室討論安全策略,使用電腦和筆記本電腦.
Cisco 最新發表的《持續防禦報告》調查全球 30 個市場逾 8,000 名網絡保安人員,發現 AI 正把攻防推向機器速度,但拖慢企業防禦的主因不在技術,而在部門協作、決策授權及數據存取等內部阻力,香港企業平均得分 59 分,低於全球的 64 分,只有 2% 躋身最高級別的「持續防禦者」,全球比率則為 8%。隨著 AI 代理進駐保安營運中心,企業能否放手讓機器處理威脅,取決於身份管治與數據整合是否到位。
閱讀文章
VMware HyperArmor 提供多層防禦以保護ESX免受最新AI攻擊威脅.
IT 基建資訊保安雲端服務

Broadcom 推 VMware HyperArmor 應對月度修補 ESX 多重認證須另付費

Broadcom 為 VMware Cloud Foundation 9.1 引入每月 Express Patch 安全更新節奏,並公布額外收費的 HyperArmor。新服務提供虛擬修補、主機程式執行限制及 SSH 多重認證,讓企業在測試正式修補期間暫時阻擋部分攻擊。HyperArmor 支援 ESX 8.x 及以上版本,售價未公開,據報預計於 Broadcom 2027 財政年度首季交付。月度更新可縮短漏洞修補等待時間,但管理員仍需安排兼容性測試;HyperArmor 屬額外保護,不會取代安裝官方更新。
閱讀文章