close

search for: Docker

資訊保安

開源工具淪陷成供應鏈攻擊跳板 Trivy 與 Axios 事故揭企業機密外洩危機

全球開源軟件生態在 2026 年 3 月接連遭遇兩宗嚴重供應鏈攻擊,令超過 10,000 間企業的憑證、雲端金鑰及開發環境陷入洩密風險,黑客組織 TeamPCP 於 3 月 19 日入侵 Aqua Security 旗下漏洞掃描器 Trivy,並在數日內橫向攻陷 Checkmarx 的 KICS、LiteLLM 及 Telnyx 等項目;緊接於 3 月 31 日與北韓關連的 UNC1069 透過社交工程劫持 npm 熱門套件 Axios 的維護者帳戶,將遙距存取木馬注入合法版本。多名資訊安全業界主管警告,事件影響將持續數月,並代表供應鏈攻擊進入以開發者為核心的新階段。
閱讀文章
人工智能

NanoClaw 採 Container 技術改善痛點 OpenClaw 安全問題成企業部署最大隱憂

開源 AI 代理平台 OpenClaw 在短短數周內累積逾 23 萬顆 GitHub 星標,卻同時爆出多項嚴重安全漏洞,令業界對自主 AI 代理的保安架構產生根本性質疑。以色列軟件工程師 Gavriel Cohen 在 2026 年 1 月底利用 Anthropic 的 Claude Code 開發出輕量級替代方案 NanoClaw,以容器隔離作為核心設計理念,將每個 AI 代理獨立運行於專屬沙盒環境中,從作業系統層面杜絕代理之間的數據洩漏風險。
閱讀文章
人工智能資訊保安

OpenClaw 逾 13.5 萬個實例曝露互聯網 「隨意編程」催生 AI 代理安全災難

網絡安全評級機構 SecurityScorecard 旗下 STRIKE 威脅情報團隊於 2 月 9 日發表報告,揭示全球超過 13.5 萬個 OpenClaw 實例正暴露於公共互聯網,當中逾 5 萬個存在已知遠端程式碼執行(RCE)漏洞,另有超過 5.3 萬個暴露實例與過往數據洩漏事件相關。
閱讀文章
人工智能企業趨勢應用方案

Anthropic 最新 Claude Opus 4.6 全攻略 : API 價格、新功能及商業價值

Anthropic 正式推出 Claude Opus 4.6,在推理分析、金融應用及網絡安全三大領域實現顯著突破。新模形具備百萬級 Token 上下文視窗與強大代理協作能力,不僅在盡職碩查等複雑任務表現出色,更憑藉行業外掙程式引發華爾街對傳統 SaaS 模式的息慕性拋售。
閱讀文章
人工智能企業趨勢應用方案

自動化編程代理投入商業應用 OpenAI Codex 如何重構 126 億美元軟件開發市場

OpenAI 正式推出獨立版 Codex 應用程式,搭載最新 GPT-5.2-Codex 模型,支援多個 AI 代理平行處理開發任務。本文深入分析其代理式架構對企業生產力的實質影響、網絡安全風險管理,以及在 GitHub Copilot 主導市場下的競爭優勢與投資回報評估
閱讀文章
人工智能企業趨勢資訊保安

5 分鐘內竊取全公司密碼?企業部署 AI Agent 必須守住的 10 道防線

Clawdbot 事件引發 AI Agent 安全警報,暴露出企業在部署自動化工具時的結構性風險。本文針對十種常見攻擊路徑,為決策者提供可落地的防守架構,涵蓋憑證管理、權限隔離及內容安全,助企業在享受 AI 紅利時守住資訊安全底線。
閱讀文章
IT 基建人物專訪企業趨勢業界專訪雲端服務

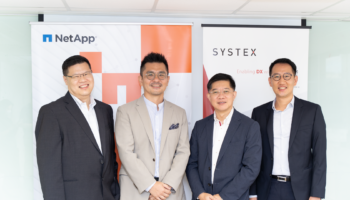
NetApp 夥拍 Systex 助企業迎接有危有機疫後新常態

▲NetApp 吳福生(左二)、梁家驊(左一)與 Systex 許曉東、林祥偉合作愉快,兩家公司一起為企業應付疫後市場的
閱讀文章