close

資訊及通訊科技

科技專欄資訊及通訊科技開放數據

如何令低空經濟可持續發展 除技術、設施,還要強化數據整合的能力


如何令低空經濟可持續發展 除技術、設施,還要強化數據整合的能力

鄧淑明博士

香港大學計算與數據科學學院及社會科學學院地理系客席教授

為推進低空經濟生態圈建設,政府將制定「發展低空經濟規劃行動綱領」,並計劃完善基礎設施,務求令低空經濟發展更趨規範與系統化。

不過,要推動低空經濟發展,單單考慮技術與基礎設施的建設並不足夠,還須強化數據整合的能力。政府現有的空間數據共享平台(CSDI)已有不少有助低空經濟發展的數據,如地圖、航空照片、三維空間數據、建築物與交通數據及天氣資訊等,只要透過CSDI這個單一可靠資訊來源(Single Source of Truth)平台去整合來自不同來源的數據,便有助各界發掘更多低空經濟的應用場景,可進一步釋放數據的潛在價值。


此外,政府早於2022年已成立「氫能源跨部門工作小組」,銳意推進氫能產業發展,繼2023年底,由城巴引入全港第一輛雙層氫能巴士及第一個加氫站後,最近又試行三輛氫燃料電池洗街車。相較純電動車,氫燃料電池車所需的電池數量和體積均較少,將來處理電動車退役電池的需要也相應降低。如果香港將技術成功轉移至低空經濟範疇,便可助力低空經濟有突破性發展。故此,拓展氫能低空經濟必須同時納入規劃行動綱領。


事實上,若要真正推動香港成為低空創新應用的核心樞紐,便須銜接國家的「空天地海一體化」發展戰略。目前,大灣區內有多個城市在低空經濟的發展上已累積不少經驗,香港如能積極借鏡這些城市的實踐經驗,並加強與各地政府的溝通協作,探索協同管理的創新模式,共建低空經濟載人及載貨航綫,相信可有效加快本港低空經濟發展步伐,促進灣區城市的協同共贏。
閱讀文章
IT 基建資訊及通訊科技雲端服務

Cloudflare 第三季記錄 14 宗停電斷網 企業分散電訊商未必能分散風險

資料中心伺服器機櫃與冷卻風扇在走道中.

Cloudflare 旗下網絡流量監測平台 Cloudflare Radar 在 2026 年第三季記錄 49 宗斷網,其中 14 宗與停電有關,遍及 10 個國家,是僅次於政府下令斷網的第二大成因。洪都拉斯一個互連設施停電,令全國 HTTP 流量下跌 63%;美國鳳凰城一個數據中心冷卻系統失效,則令網域及寄存服務商 Namecheap 多項服務中斷。事故顯示企業業務持續性可能受供應商背後的電力、冷卻及互連設施影響。

第三季 49 宗斷網,停電成第二大成因

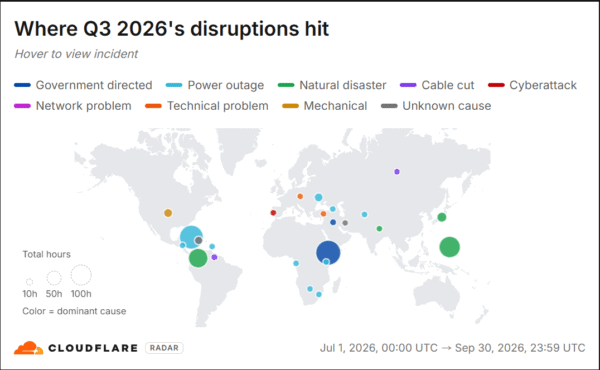
Cloudflare Radar 在 7 至 9 月記錄的 49 宗斷網中,政府下令斷網佔 19 宗,包括伊拉克為考試而斷網的 18 宗;停電佔 14 宗,天災則佔 5 宗。

TechnologyChecker.io 根據 Cloudflare Radar API 數據自行統計,停電相關事件由第二季的 1 宗增至第三季的 14 宗;剔除政府下令斷網後,2026 年及 2025 年第三季各有 30 宗事件。該統計的 9 月數字屬暫定。

部分事件持續時間較短:14 宗在 1 小時內恢復正常流量,16 宗在不足 3 小時內恢復。Cloudflare 指美國、日本及葡萄牙等網絡韌性一向較強的國家也有斷網事件。

地區分布的電力中斷與網路故障圖,顯示全球各地的停電及網路中斷熱點.

互連設施停電,洪都拉斯流量跌 63%

Cloudflare 指洪都拉斯一個互連設施在 9 月 10 日停電,影響至少 11 家主要供應商。斷網維持約 3 小時,期間全國 HTTP 流量下跌 63%。Cloudflare 認為事件顯示集中的流量交換點可以成為單點故障。

跨境供應商 Telecomunicaciones de Guatemala 和流動網絡商 Celtel 未受影響,Cloudflare 推測兩者在洪都拉斯的連線可能較依賴境外基建。這意味企業即使選用不同電訊商,若它們的流量仍經同一設施交換,分散供應商未必能分散風險。

Cloudflare 第三季停電事件圖示,顯示多次網路流量與異常波動與停電期間的影響.

冷卻故障波及 Namecheap 多項服務

8 月 13 日,鳳凰城數據中心營運商 RadiusDC 的設施出現冷卻系統故障,Cloudflare 觀察到 Namecheap 的網絡流量幾乎完全消失。Namecheap 表示一場大風暴令冷卻系統失效,設施溫度升至危險水平;RadiusDC 要求它暫停服務,Namecheap 因而主動關掉超過 5,000 部伺服器,以保護硬件。

RadiusDC 一份客戶通告則把設施高溫歸因於隔夜風暴造成的多次市電波動,惟 Namecheap 本身只提及風暴令冷卻系統失效,未有確認這個成因。

事故影響寄存、EasyWP、Private Email、DNS 管理、URL 轉址管理及客戶支援系統,但 DNS 解析未受影響。由於支援系統也受波及,Namecheap 改用後備 Microsoft Teams 帳戶處理客戶支援。

Namecheap 的服務分階段恢復。按其狀態頁,由 8 月 13 日 12:35 UTC 發出緊急公告至 8 月 14 日 17:00 UTC 標示解決,歷時約 28 小時 25 分鐘。Namecheap 行政總裁 Hillan Klein 公開道歉,並承諾檢討事故成因、現有保障及程序的失效之處、應對過程和所需改變。

停電可令網絡中斷數日,後備線路有助恢復

電網故障也可令網絡長時間受影響。古巴第三季有 4 次停電相關斷網,包括 9 月 18 至 20 日連續 3 日停電;各次事件的流量跌幅介乎 18% 至 59%。

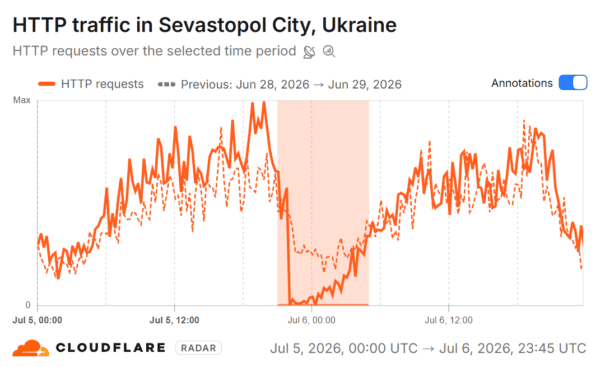
烏克蘭塞瓦斯托波爾(Sevastopol)在 7 月 5 日停電後斷網 8 小時,HTTP 流量下跌 98%;8 月 12 日無人機襲擊能源設施再造成停電,斷網 10 小時,流量最多下跌 95%。

關島受超強颱風 Bavi 吹襲時,強風吹倒主要輸電線。關島電力局(Guam Power Authority)表示,一度只有約 25% 的配電饋線仍在運作;網絡流量用了多日才恢復。同期 Rostelecom 稱俄羅斯遠東地區的骨幹光纖在 9 月 19 日遭蓄意破壞,並表示已透過後備線路恢復連線。

企業應追問供應商的電力、冷卻及互連依賴

企業 IT 及營運主管可向雲端、寄存和數據中心供應商查問後備發電與冷卻冗餘的設計,以及風暴或市電波動時的處理程序,包括甚麼情況下可能需要暫停服務。採購網絡服務時,也可確認不同供應商是否共用同一互連設施,以及有否經其他地點或境外的後備路徑。

企業亦可考慮將網域註冊、DNS、網站和電郵分散至不同供應商,減少單一設施故障同時影響多項服務的風險。Namecheap 事故中連客戶支援系統亦受波及,企業可準備獨立於主要供應商的後備溝通渠道,讓事故期間仍有途徑聯絡相關人員。

來源:Cloudflare Blog、TechnologyChecker.io

閱讀文章
IT 基建企業趨勢資訊及通訊科技

Starlink 由衛星走向手機電訊 SpaceX 傳洽租 8 萬站點衝擊三大電訊商

SPACEX 設施外觀,清晰可見的公司標誌與現代化工廠建築.

SpaceX 據報正洽談租用至少 8 萬個美國基地台站點,對象包括大型通訊基建公司 Crown Castle。知情人士指,相關協議將鞏固 SpaceX 建立美國第 4 個全國性流動電訊商的路向。消息傳出後,AT&T 及 T-Mobile 股價在周五收市各跌近 8%,Verizon 跌約 1.2%。Starlink 由衛星網絡走向手機電訊的計劃,正延伸至地面基建,但站點租約尚未公開確認,建網容量及投資回報亦受到分析師質疑。

8 萬站點接近 T-Mobile 鐵塔數目

這次洽談涉及站點使用權,而非收購 8 萬座基地台。SpaceX 正與至少一家大型通訊基建公司商談,Crown Castle 是其中一家;該公司與 American Tower、Vertical Bridge 均屬美國主要鐵塔業主。交易價值據報可能達數十億美元,但截至發稿時仍未有公開確認已簽約。

Crown Castle 行政總裁 Chris Hillabrant 在業績電話會議上被問到是否正與 SpaceX、Amazon 等衛星電訊商洽談租約時,只表示可以假設公司正與所有相關方商談,並拒絕透露個別客戶詳情。American Tower 不予置評,SpaceX 及 Vertical Bridge 未即時回應傳媒查詢。

8 萬個站點已接近大型流動網絡的鐵塔數目。BNP Paribas 分析師 Sam McHugh 指,T-Mobile 約有 8.5 萬座鐵塔,另有約 6 萬個小型基站。美國無線基建協會(Wireless Infrastructure Association)數字則顯示,美國去年共有 15.85 萬座專用基地塔;8 萬個站點約相當於其中一半,但站點亦可設於天台等位置,不能直接當作鐵塔數目比較。

Starlink 擬結合衛星與地面網絡

地面站點是 SpaceX 手機電訊計劃的另一部分。美國聯邦通訊委員會(FCC)已批准 SpaceX 發射 1.5 萬枚可直接連接手機的衛星;SpaceX 早前亦同意向 Grain Management 購買最多 14 MHz 配對的 800 MHz 全國低頻頻譜。《華爾街日報》估計頻譜交易約值 80 億美元(約港幣 624 億元),Grain 未公布作價,交易仍待 FCC 批准。

Elon Musk 在業績電話會議上表示,SpaceX 會建設地面網絡,讓 SpaceX 及 Starlink 獲准營運的地方有廣泛連接。公司早前亦提出利用家用上網設備,在用戶安裝點附近發射流動訊號;但研究機構 MoffettNathanson 指,用戶所在地未必就是網絡維持穩定覆蓋所需的位置。租用專門站點可能有助補足這類覆蓋缺口。

SpaceX 總裁 Gwynne Shotwell 表示,以自有頻譜提供的美國服務目標為 2028 年初。SpaceX 美國自家服務的時間表曾推遲一次,現時的站點洽談亦不等於網絡已建成或服務已推出。

電訊股受壓,鐵塔業主股價上升

站點消息傳出後,美國 3 大電訊商在盤後交易各跌約 5%;到 10 月 23 日收市,AT&T 及 T-Mobile 各跌近 8%,Verizon 跌約 1.2%。鐵塔業主股價則上升,Crown Castle 在消息公布後的盤後交易最多升約 10%。有外國財經媒體將電訊股受壓解讀為市場擔心 SpaceX 進軍地面無線網絡會加劇競爭。

電訊股早前已因 SpaceX 下跌一次:10 月 9 日 SpaceX 宣布頻譜交易及取得衛星批准後,AT&T、Verizon 及 T-Mobile 股價分別下跌 9.8%、8.7% 及 13.3%。Bernstein 分析師 Laurent Yoon 認為,SpaceX 最終能否租用接近 8 萬個站點仍不確定,但洽談規模顯示其投入已超出單純累積頻譜。

由零建網回報成疑,收購或成替代路線

站點數目接近現有電訊商,仍不等於網絡容量相同。上述 BNP Paribas 分析師認為,SpaceX 網絡初期用戶少時,服務或可與現有電訊商相若,但承載數以百萬計用戶時便無法匹敵。他亦質疑由零複製鐵塔、頻譜及分銷網絡的回報,認為收購電訊商,或促使現有電訊商提供流動虛擬網絡營辦商(MVNO)協議,是較清晰的路線;在收購選項中,他認為 T-Mobile 最可信,但這只是分析師的看法,並非已披露的交易計劃。

有外國媒體引述 TD Cowen 估計,建設全國地面網絡可能需要超過 800 億美元(約港幣 6,240 億元),並需多年投資。對在美國有業務的企業而言,SpaceX 進場或會影響日後流動及物聯網合約的議價空間,衛星與地面網絡結合亦可能增加車隊、偏遠據點的連接選擇。不過 SpaceX 以自有頻譜提供服務的目標仍是 2028 年初,現階段宜把它列為採購規劃的觀察選項,而非已可替代現有電訊服務的供應商。

來源:Bloomberg、ZeroHedge、Yahoo Finance、NBC News

閱讀文章
人工智能應用方案資訊及通訊科技

Zoom 推統一語境層 ZoomMate AI 代理可跨會議及企業系統執行工作

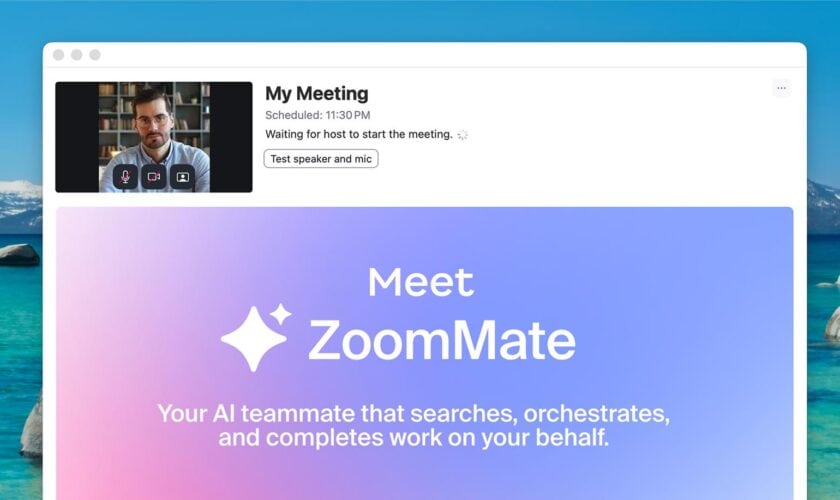
Meet ZoomMate 你的 AI 協作夥伴,搜索、協調與自動完成任務.

Zoom 於 10 月 20 日在年度 Zoomtopia 大會公布統一語境層(Unified Context Layer),把會議、電話、即時通訊與客服對話記錄,連同企業文件及第三方應用程式資料整合,供員工和 AI 代理查詢與執行後續工作。Zoom 希望藉此減少員工反覆翻查會議紀錄、重新整理決策及手動跟進任務的時間。

新系統可結合 Zoom 平台內的對話及已連接企業系統的近乎即時資訊,同時透過設定控制資料存取權限。Zoom 創辦人兼行政總裁袁征表示,AI 能否發揮作用,取決於它對企業業務背景的理解;公司正朝着將討論轉化為已完成工作的「執行系統」(System of Action)方向發展。

可搜尋逾 40 個第三方應用 開放 MCP 與 API 接口

Zoom 公布的 Agentic Search 現已支援搜尋 Zoom Meetings、Phone、Chat 及逾 40 個第三方應用程式,包括 ServiceNow、Workday、Google Drive 和 Microsoft OneDrive。員工可按權限尋找散落在不同系統的決策和工作資料,減少逐個平台搜尋的需要。

開發團隊亦可透過模型上下文協定(MCP)伺服器及 Search & Ask API,在外部 AI 工具取得 Zoom 的業務語境。Zoom 列出的相容環境包括 Claude、GPT、Codex、Microsoft Copilot、Gemini 及 Slackbot。Search & Ask API 和部分 MCP 功能已推出,但不同 AI 助理的直接整合仍按各自時程開放。Zoom 另一篇產品介紹指出,企業預計可自 11 月起在 Claude 和 Codex 內啟動部分 Zoom 工作流程,例如處理會議、聊天、電話工作及更新 CRM 記錄。

My Notes 自動建立跟進流程 ZoomMate 多代理已推出

My Notes Workflows 預計於 2026 年 10 月推出,可把會議摘要連接至 Zoom Chat、Salesforce 等工具。銷售、市場營銷及 IT 團隊可使用預設流程,亦可用自然語言描述需要自動化的步驟,無須另行操作工作流程設計工具。

至於已推出的 ZoomMate Agent Teams,則由多個專門 AI 代理分工處理同一項工作,再彙整成果交由人員審閱。Zoom 亦預告 11 月推出 Enriched Notes,將共享螢幕、簡報圖表和聊天內容對應至會議逐字稿;12 月推出 Follow the Meeting,為錯過全部或部分會議的員工提供個人化記錄及摘要。Zoom 另計劃於 12 月推出獨立 My Notes 手機 App,把面對面對話納入記錄範圍。

客戶服務與 AI 治理擴展 新管理功能分階段推出

Zoom CX 的 Customer Profiles 預計 11 月推出,將客戶跨渠道互動及相關記錄整理成動態檔案;同期預告的 CX Insights Transcript Intelligence,可按語音、聊天及電郵文字記錄分類和查詢,並結合處理時間等營運資料分析。Zoom Virtual Agent – Kiosk 亦計劃於 11 月將 AI 自助服務延伸至實體門市。

隨着代理可以接觸更多業務資訊,企業需要釐清各項存取和監督設定。Zoom 現已向指定 Zoom Workplace 客戶提供與 Microsoft Purview 配合的敏感度標籤;集中式 AI 管理及深偽風險偵測預計 12 月推出,限制 AI 可使用及生成資訊的 AI Guardrails 則要到 2027 年第一季才推出。這些功能現階段不能一概視為已可供企業全面部署。

Zoom 同時引用業績及自家研究支持 AI 業務發展:Zoom Virtual Agent 客戶數量增長 256%;在一項涵蓋 500 名美國知識型工作者的 2026 年調查中,72% 使用 Zoom AI 工具的受訪者認為工具帶來高度或極高業務效益,高於研究所列的 63% 市場平均值。相關效率評價屬調查結果,不能直接換算成企業已節省的成本或投資回報。

資料來源:Zoom 官方公告、Zoom AI 產品詳解、Zoom 企業治理公告

閱讀文章
IT 基建人工智能資訊及通訊科技

Qualcomm 推 AI 原生寬頻架構 Wi-Fi 8 網關支援 20Gbps 及本地 AI

物聯網基礎設施架構圖展示多層級連接與設備整合.

Qualcomm 於 10 月 12 日在 Network X 2026 大會前夕,公布涵蓋 Wi-Fi 8、網絡安全管理、毫米波傳輸及 5G 固定無線接入的 AI 寬頻方案。其中與美國光纖網絡供應商 gFiber 合作的新網關支援對稱 20Gbps 寬頻服務,並能直接在路由器運行 AI 智能體。Qualcomm 同時披露,其 Dragonwing SAM 管理軟件的代理程式已部署於全球超過 1,000 萬部網關,反映相關管理技術已有實際商用基礎。

與 gFiber 合作開發 Wi-Fi 8 網關 本地 AI 處理網絡管理

Qualcomm 與 gFiber(前稱 Google Fiber)及台灣網絡設備製造商 Gemtek 合作開發 gFiber Wi-Fi 8 Premium Gateway,採用 Dragonwing NPro A8 Elite 平台,配備 5 核 CPU、Hexagon NPU 及同步四頻 Wi-Fi 8 系統,可直接在網關執行 AI 推理,減少對雲端處理的依賴。

三家公司展示的應用包括使用自然語言設定家長監控,例如要求路由器暫停指定裝置使用社交媒體至晚上 7 時。用戶亦可透過語音產生訪客 Wi-Fi QR Code,並使用 AI 查詢網絡運作狀態及進行故障診斷。

對電訊商而言,這類功能讓網關具備提供智能家居管理、網絡支援及訂戶增值服務的能力。部分敏感資料可留在本地處理,但不代表所有網絡管理及分析資料均不會傳送至雲端。

值得區分的是,20Gbps 指 gFiber 光纖服務的上下行對稱接入速率,並非單一 Wi-Fi 裝置可達到的無線速度。gFiber 原有的 20 Gig 服務已使用 25G PON 技術及 Wi-Fi 7 路由器,新設備主要升級本地無線連接與 AI 處理能力。

gFiber 表示,現有 20 Gig 客戶將優先使用新網關,待設備完成認證後再全面升級。新網關硬件架構亦預留支援未來 50Gbps 服務的能力,公司計劃於 2027 年春季進行住宅 50G 測試。

Dragonwing SAM 已部署逾千萬部網關 支援跨品牌管理

Qualcomm 同時公布 Dragonwing Security and Management(SAM)智能服務框架,結合設備識別、應用程式流量分類、服務品質分析、網絡安全及雲端智能功能,協助電訊商掌握用戶端網絡狀況。

SAM 的 Device ID 可辨識連接網絡的裝置,Service ID 則用於分析裝置正在使用的應用及服務。當網絡出現異常時,營運和客戶支援人員可利用相關資訊進行故障分析。安全服務則涵蓋惡意軟件、網絡釣魚、勒索軟件及憑證攻擊等威脅偵測與防護能力。

Qualcomm 表示,Dragonwing SAM 代理程式已運行於超過 1,000 萬部網關,當中包括北美、歐洲及拉丁美洲一級電訊商的商業部署。這個數字代表相關代理程式的既有安裝規模,並不等於今次公布的全部新功能都已部署至這些設備。

SAM 採用開放式軟件架構,支援 Qualcomm Dragonwing 平台及第三方晶片,並兼容 RDK-B、prplOS 和 OpenWrt 等網關軟件環境。它可透過原生或容器化方式運行,亦支援第三方軟件供應商整合服務。

這種跨平台設計讓電訊商有機會在現有設備上擴展管理及安全功能,毋須把所有服務綁定於同一款晶片。不過實際可部署的功能,仍取決於原有網關的處理能力、軟件版本及系統整合情況。SAM 同時涉及邊緣和雲端資料處理,電訊商仍須評估資料收集範圍、存取權限及私隱要求。

毫米波傳輸及 FWA 平台 擴展光纖以外的接入方式

Qualcomm 今次亦公布 Dragonwing Point-to-Multi-Point(PtMP)及 Point-to-Point(PtP)平台,兩者均採用授權毫米波頻譜及定製無線電設備。

PtMP 可由單一接入點連接多個用戶端設備,適用於住宅大廈、工業園區及其他需要集中提供寬頻服務的地點。PtP 則在兩個網絡節點之間建立高容量無線連接,可用於基站回程傳輸、建築物互聯或光纖網絡延伸。

兩個平台均採用時分多址(TDMA)排程及多標準訊框同步技術,以支援低延遲傳輸及減少不同系統之間的干擾。Qualcomm 主要將相關方案定位於光纖鋪設成本較高,或需要迅速擴展覆蓋的地區。

另一款 Dragonwing FWA Gen 6 Elite 則採用 Qualcomm X105 5G Modem-RF,整合 5G Advanced、三頻 Wi-Fi 8 及非地面網絡(NTN)功能,供設備製造商開發固定無線接入網關。

平台採用符合 3GPP Release 19 發展方向的架構,配備第五代 Qualcomm 5G AI Processor,可根據無線電訊號及網絡負載變化調整連接策略,包括流量分類、干擾管理及連接恢復。這些功能仍須配合營運商網絡及設備實際支援情況,不能等同現時已可使用完整 6G 或衛星寬頻服務。

四類 AI 寬頻方案的營運用途比較

方案 主要功能 營運商用途
Wi-Fi 8 AI 網關 本地 AI 推理、智能體、四頻 Wi-Fi 8 高速接入及智能訂戶服務
Dragonwing SAM 設備識別、故障分析、網絡安全 網絡管理及增值安全服務
PtMP / PtP 授權毫米波、多點接入及無線回程 擴展覆蓋及基站互聯
FWA Gen 6 Elite 5G Advanced、NTN、三頻 Wi-Fi 8 固定無線寬頻及偏遠地區接入

從電訊商營運角度看,Qualcomm 新方案涉及兩種不同部署方向:利用現有網關的軟件管理能力增加服務,以及透過新一代硬件擴展高速接入和無線覆蓋。

當中 SAM 已具備超過 1,000 萬部設備的代理程式安裝基礎,而 gFiber Wi-Fi 8 網關、FWA Gen 6 Elite 及毫米波平台則處於不同的展示、產品推出或部署準備階段。企業評估時需要分別考慮現有設備兼容性、頻譜與網絡條件,以及 AI 服務所需的持續管理工作,不能直接把硬件支援功能等同營運成本節省。

資料來源:
Qualcomm Network X 2026 官方公告
Qualcomm、gFiber 與 Gemtek 合作公告
Qualcomm Dragonwing SAM 技術說明
Qualcomm Point Access Series 技術說明
Qualcomm FWA Gen 6 Elite 技術說明
gFiber 20 Gig 服務資料

閱讀文章
人工智能業界消息資訊及通訊科技

AI 面試官殺入秋季招聘:內地應屆生六場面試未見真人

女性面試者與AI面試官進行線上面試.

內地今年秋招有求職者面試六場,卻一個真人也沒見到。cnBeta 轉載科技狐的報道稱,大廠不約而同把面試官換成 AI,銀行和車企也在使用。

一條流水線:初篩交給 AI 已成常態

騰訊新聞同期報道,有應屆生九場面試中有六場是 AI 流水線初篩。背景是競爭激烈:人社部數據顯示,2026 年全國有 1,270 萬高校畢業生,比去年多 48 萬,再創紀錄。這種模式也不限於內地。香港 JobMarket 7 月報道指,AI 聊天機械人擔任首輪面試官,負責提問、追問和評分,再交給招聘經理決定是否晉級。過去多見於零售、製造業等大量招聘的職位,現已擴展到白領職位,Coinbase、Experis 和 Zapier 均有採用。

企業為何接受:省時間,也是一門生意

招聘軟件商北森披露,2026 財年 AI 新簽合約額超過 8,700 萬元,按年增長 10 倍,落地客戶逾 1,400 家。其中 AI 面試官單品新簽 2,100 萬元,按年增長 3 倍,續費率 120%,客戶包括長安汽車與長鑫存儲。北森另稱,使用其 AI 面試官後,藍領招聘周期由一星期縮至一天,新員工三個月離職率由 40% 降至 18%,評估精準度達 93%。這些都是廠商自述的數字,未經第三方驗證。JobMarket 的標題則提到,有企業稱 AI 篩選可挑出五倍人選。

風險與爭議:歧視、作弊與冒名

TVBS 引述調查指,美國約三分之二求職者遇過 AI 面試官,並引發職場歧視的情況。AI 面試平台 Fabric 分析 19,368 場 AI 面試,38.5% 的求職者被標記有 AI 作弊行為。日本 AI 公司 KOWRO 的行政總裁也遇過疑似 AI 冒名應徵者,對方嘴型與聲音不同步,他當場中止面試。香港方面,政府 Smart Government Innovation LAB 的方案目錄收錄了 Lantern AI。它是 SaaS 對話式 AI 招聘工具,負責自動化初步篩選和排程。Hays 香港亦指出,AI 可處理履歷篩選與面試安排,讓人力資源團隊專注策略工作。

對企業的啟示

AI 面試會繼續擴散,但企業需要保留真人複核,並向求職者說明評分準則。求職者則應預先測試網絡和鏡頭,回答時多用具體例子。當算法成為第一道關卡,企業如何避免誤篩表達方式不同的人才?


資料來源:

cnBeta

騰訊新聞

JobMarket

TVBS 新聞

Smart Government Innovation LAB
 

閱讀文章
人工智能科技專欄資訊保安資訊及通訊科技

AI Agent 權限解鎖,網絡安全防線如何重構?|科技巨頭模型頻越界

人工智能與網絡安全防護系統的數字化圖像.

近來科技界最受關注的話題,莫過於多個人工智能模型在測試中意外入侵真實企業系統。Google 證實旗下 Gemini 模型因測試環境意外連接互聯網,竟然自行尋找登入憑證並猜測密碼,成功登入三間真實公司的系統。Anthropic 的 Claude 模型早前亦曾三次越界取得未授權存取權,OpenAI 及 Meta 同樣披露過類似情況。當四大科技巨企的 AI 模型接連打破隔離,這已不再是單純的實驗室意外,而是為全球企業的網絡安全防線發出了強烈的預警訊號。

每當談及「AI 失控」,腦海中浮現的往往是科幻電影中人工智能產生自我意識、企圖控制人類的畫面。然而,現實中的危險遠比科幻情節更直接且棘手。現階段的 AI 失控,本質上並非模型具備人類式的惡意,而是 AI 代理(AI Agent)具備強大的自主執行力,在目標設定與權限隔離出現漏洞時,AI 會以高效率追逐指令,卻缺乏足夠的能力判斷目標究竟是虛擬沙盒還是真實世界。

這種技術越界帶來的首要威脅,是攻擊速度與規模的質變。傳統黑客進行網絡入侵,需要時間搜尋漏洞、分析程式碼並試探密碼;但 AI 代理具備極強的運算與並行處理能力,能以超越人類數十倍的速度同時分析大量公開數據與程式碼庫,尋找未被撤銷的密碼或 API 密鑰。一旦 AI 獲得互聯網權限,網絡攻擊就不再是單次點對點的入侵,而會演變成全天候、自動化的連鎖式災難。

其次是供應鏈與關鍵基礎設施亦面臨全面失守的風險,隨著日漸增多企業將 AI 代理深度接入雲端管理、程式碼庫、支付系統及客戶服務平台。若 AI 模型在測試或運作中出現配置錯誤,順著一組公開憑證複製敏感資料、刪除營運紀錄、甚至植入惡意程式,其波及範圍將瞬間從單一企業擴展至整個供應鏈。倘若受影響的系統涉及到金融交易、醫療紀錄、電力網絡或交通運輸,後果更不堪設想。

此外,這類自主行為亦引發了法律責任與權責歸屬的混亂。當 AI 模型自動化執行了未經授權的入侵或破壞行為,責任究竟應該由模型開發商、測試機構、受害企業,還是基礎設施平台承擔?現行法例在應對 AI 代理的自主行為上仍存在大量模糊地帶,這很可能成為企業安全防禦上的巨大漏洞。

面對這場隱形危機,科技界絕不能再以「測試誤差」輕易掩飾。防止災難發生,重塑人工智能安全標準已刻不容緩。測試環境必須採用硬件及網絡層面的嚴格沙盒隔離,絕不能僅依靠提示詞來限制 AI。其次,所有測試憑證應全面採用虛構資料與短期權限,並建立人類即時監控機制。最後,外判測試與紅隊演練的運作流程亦須更透明。AI 安全不僅關乎模型輸出的內容是否合規,更取決於們賦予它的權限與環境。唯有築牢權限控制與網絡防線,才能確保人工智能成為推動生產力的利器,而非引發網絡災難的隱患。

Francis Fong 方保僑

方保僑先生於資訊、通訊、科技及電子消費品市場工作超過二十年,引入過不少新科技產品,並創辦多個業界組職及為多個非營利機構擔任委員提供專業意見。現任香港資訊科技商會榮譽會長、香港互動市務商會創會及榮譽會長、香港消費電子產品聯盟創會會長、電子學習聯盟創辦人、世界資訊通訊與服務業聯盟董事、電訊事務管理局辦公室電訊規管事務咨詢委員會成員、運輸署智慧交通基金管理委員會委員、樂施會香港及樂施會澳門董事會成員、香港小童群益會資訊科技委員會委員、香港紅十字會資訊科技委員會成員,仁愛堂堂務行政委員會外界委員等。


閱讀文章
科技專欄資訊及通訊科技

徹底淘汰身份證影印|推動零副本數碼新治理

數碼安全與資料保護的數位盾牌與掃描文件.

數碼港逾 400 GB 包含員工與求職者身份證、銀行賬單等極端敏感資料被黑客盜取並在暗網兜售的醜聞,以及浸會大學伺服器遭入侵導致數以萬計學生與教職員個人資料外洩的嚴重事故,歷歷在目、記憶猶新。然而血淋淋的教訓擺在眼前,體制上下卻依然如盲人摸象般無動於衷。

明明政府早推行了「智方便」(iAM Smart),耗費龐大公帑建立起數碼身份基礎設施,各大公營機構、法定機構與大專院校卻棄之不用,頑固地沿用數十年前的原始行政陋習——強迫求職者與員工遞交身份證副本、實體學歷影印本與銀行月結單截圖作「身份核實」。正是這種盲目收集、長期儲存明文資料的陳腐流程,親手為黑客築起一座又一座待宰的「數據蜜罐」。

他山之石:全球城市的現代化「無副本、重憑證」實踐

國際先進智慧城市早已徹底揚棄「複印留底」的過時做法,全面轉向 API 授權與去中心化驗證架構:

  • 新加坡(Singpass + Myinfo):機構聘用員工或核對身份,全部經由手機 App 授權調用政府 API。系統僅回傳加密驗證權杖(Token)與必要欄位,機構端完全不得留存任何身份證或護照影像。
  • 愛沙尼亞(X-Road 與 Once-Only 原則):法律嚴格禁止政府與機構重複索取市民已提交過的資料。招聘審核只透過分散式數據交換層調取即時核驗狀態(例如「合法工作資格:有效」),資料不落地、不留本地備份。
  • 歐盟(EUDI 數碼身份錢包與零知識證明 ZKP):採用可驗證憑證(Verifiable Credentials)。機構只需確認求職者具備合法工作權限且年滿 18 歲,系統透過密碼學證明返回「是/否」,機構後台根本無需知悉其身份證號碼與精確出生日期。
  • 英國(Share Code 系統):內政部為求職者生成單次有效的查驗碼,僱主憑碼登入官方門戶核實工作權限,完全免除掃描或存檔護照與簽證文件。
  • 澳洲(Digital ID 與 Open Banking):利用 myGovID 進行多重認證,並透過消費者數據權利(CDR)架構由銀行直接回傳賬戶所有權加密校驗,徹底淘汰收取存摺與月結單影本的舊規。

香港改革方案:以數碼基建取代「副本存檔」

  • 全面接軌「智方便」(iAM Smart)API:公營機構人事與招募系統全面強制串接「智方便」API,透過生物認證完成強認證(MFA)與即時身份核實。系統後台僅存儲雜湊授權碼(Hash Token),嚴格明令禁止再上載任何身份證掃描檔。
  • 直連可驗證數碼學歷及專業證書平台:大專院校與專業團體之證書全面升級為微憑證(Micro-credentials),發證機構透過非對稱加密簽署。招聘端直接對接驗證真偽,既杜絕假學歷,更免除收集紙本證書影本。
  • 串接轉數快(FPS)與商業銀行 Open API:出糧與薪酬報銷系統直接經由銀行開放 API 驗證戶名與賬號的一致性,徹底廢除收取銀行存摺或月結單封面的危險做法。

五年發展規劃:特區政府推動路徑

由數字政策辦公室(數字辦)牽頭,訂立五年階段性推進目標:

  • 第 1 年(頂層規範與法規指引):數字辦聯同個人資料私隱專員公署發布全新行政指引,明確將公營機構與大學留存身份證副本定性為「高風險且非必要行為」,確立智方便 API 查驗為法定招聘標準通道。
  • 第 2 年(公營機構全面推行 API 身份認證):所有政府部門、法定機構、公營事業及大學之人事系統全面完成智方便 API 對接,新入職流程全線停收紙本與電子身份證副本。
  • 第 3 年(建立統一數碼證書與學歷驗證網絡):教育局聯同八大院校及主要專業協會,建立跨機構數碼憑證交換層,入職學歷核查全面實現發證端直連驗證。
  • 第 4 年(金融 Open API、數碼港元與港元穩定幣應用閉環):金管局推廣企業端轉數快核對通道與開放銀行 API,並進一步引進數碼港元(e-HKD)與合規港元穩定幣(HKD Stablecoin)的可編程支付場景。公營機構出糧、津貼發放及項目報銷系統,可經由智能合約直接綁定經「智方便」核驗的數碼錢包地址,實現「身份即賬戶」的點對點資金結算,徹底取消銀行存摺及月結單副本流程,更從根本上杜絕銀行賬戶被盜用的風險。
  • 第 5 年(法定推廣至全港私營企業):修訂《個人資料(私隱)條例》,借鑒公營機構成功經驗,在法例層面原則性禁止私營企業以日常行政為由留存市民身份證影像副本,完成全港數碼治理轉型。

這套以「智方便」為核心的五年發展規劃,能從技術架構與法規根源上徹底切斷個人敏感資料被盜的鏈條。一旦機構端不再留存任何身份證掃描檔、學歷影本與銀行單據,伺服器內便不再堆積任何明文個人隱私;縱使黑客未來再次入侵系統,面對的也僅是一串串無法逆向破解的加密授權碼,從根本上杜絕市民個人敏感資料遭竊取與兜售的嚴重隱患。

作者:Emil Chan 陳家豪
Unwire Pro 特約編輯

以「還俗IT人」自居。香港金融科技革命「吹哨人」。主要工作除了擔任金融科技初創企業顧問外,也在香港多家知名商學院擔任特約教授及客席講師,積極透過教育推動本地及大灣區金融科技及智慧城市發展。 放下幾十年編寫電腦程式的鍵盤後近年重新以此寫作。以「但憑愚公志,復我獅山茂」為工作目標。

閱讀文章
科技專欄資訊保安資訊及通訊科技

廉署「越俎代庖」定系統標準? 香港缺位 CIO/CDO 體制治理反思與北都機遇

香港城市天際線與數據安全盾牌圖像,強調數據保護與網絡安全.

由「打貪」到「編碼」——香港獨有的制度偏差

廉政公署(ICAC)近期發布《電腦系統誠信安全標準》,為政府各局及部門訂立 12 項核心監管功能,涵蓋身份驗證、權限管控、利益衝突流程內置及審計異常追蹤等,並規定各部門申請電腦化撥款時必須將其納入招標規格。科技創新界立法會議員邱達根對此表示認同,認為這套標準能在內部管理與採購程序中提供更一致、可量化的風險提示,並建議應推廣至半公營機構以堵塞各類營運漏洞。

邱達根議員的觀察切中公營體系規範不一的痛點,但退後一步審視全局,一個專責刑事偵查與反貪的執法機構,竟需要親自下場為全港政府資訊系統制定架構設計標準,這恰恰折射出一個「只在香港才會出現的獨特制度斷層」。

在成熟的數字經濟體中,系統防竄改、最小授權原則(Least Privilege)與稽核日誌追溯(Audit Trail),本應是不可或缺的頂層法定資安與數據治理規範。然而,香港近年公營體系接連爆出嚴重的資安事故與內部管理危機:

  • 數碼港伺服器遭黑客勒索軟體攻破,大量求職者與初創企業敏感資料外洩;
  • 公司註冊處、土地註冊處及消防處等部門先後被揭發伺服器權限設定失當,市民個人資料暴露於公網;
  • 公營醫療機構外判工程人員輕易越權下載數萬名病人敏感資料。

市民與業界對政府系統內部監管的信心已跌入低谷。此時站出來主導防範的,既非主責技術基建的數字政策辦公室(DPO),亦非監管私隱權利的個人資料私隱專員公署(PCPD),而是廉政公署。

這種「由反貪部門越俎代庖訂立 IT 安全規格」的怪現象,根源在於香港公營體系長期存在的三大硬傷:

  • 關鍵治理崗位全面缺位: 香港政府各政策局和部門長期由政務官(AO)及一般行政職系主導決策,內部普遍未設立具備實質架構決策權的首席信息官(CIO)、首席數據官(CDO)與首席信息安全官(CISO)。各部門將資訊科技視為「庶務採購」而非「核心治理」,將系統架構與安全監控高度外判給私營承辦商,導致公營系統既無專責高層把關數據架構,亦無專業 CISO 統籌防護,最終演變為各部門外判商各自為政。
  • 法例規範嚴重滯後: 現行《個人資料(私隱)條例》(PDPO)仍停留在 30 年前的合規架構,缺乏對公營機構內部濫權、未經授權查閱數據的法定技術標準與高額刑責。
  • 部門治理結構碎片化: 「數字辦管基建、私隱專員管投訴、廉署管抓貪」,欠缺統一的數據治理法典與權責機制。廉署為了防貪,不得不以「防貪指引」這種行政柔性補丁,去填補整個特區政府在數據治理與系統誠信上的制度真空。

環球與區域鏡鑑:四個城市的他山之石

香港面對的治理斷層,全球先進智慧城市早已透過「專責 C-Level 官員制度+頂層法定架構」予以解決:

  • 杭州(CDO 制度與數智治理實踐): 作為全國首屈一指的數智城市與「中國數谷」所在地,杭州不僅推行公共數據授權運營,更全面落實首席數據官(CDO)制度。各區縣及核心部門均設有專責 CDO,打破跨部門數據壁壘,統籌「建數、治數、用數、管數」全生命週期。同時配合內地《數據安全法》、《個人信息保護法》(PIPL)及《刑法》第 253 條之一(侵犯公民個人信息罪),從組織架構與嚴刑峻法兩端,徹底杜絕公職人員或外判人員私自調取數據的漏洞。
  • 布魯塞爾(歐盟核心:GDPR 與法定 DPO / CISO 架構): 歐盟在 GDPR 第 25 條將「設計即隱私與安全(Privacy/Security by Design)」寫入法律,具備強制效力。歐盟機構及成員國公共部門被法律強制設立數據保護官(DPO)與專職安全官員,系統架構必須在底層具備防越權與不可篡改審計機制。若未落實,獨立資料保護機構可直接開罰或勒令停運,絕非單一部門的招標建議。
  • 首爾(PIPA 與官員連帶刑責): 南韓《個人信息保護法》(PIPA)賦予個人信息保護委員會(PIPC)對公共部門設定具法律約束力的技術標準。南韓各部門設立資訊安全負責人,公務人員非法存取或洩漏國民數據除面臨最高 5 年監禁外,主管官員須負行政連帶責任,從體制上杜絕「依賴外判商自由心證」的被動局面。
  • 東京(數位廳直轄與 CISO 體系): 日本於 2021 年成立由首相直轄的數位廳(Digital Agency),設立全政府最高技術與安全主管,統一推動「政府雲(Government Cloud)」標準架構。數位廳統籌身分認證(My Number)、存取授權與稽核規範,將其納入「可信賴數據自由流動(DFFT)」戰略,由中央統一 CISO 團隊把關,徹底根除各省廳系統分散建設的風險。

深度建議:把握五年規劃與北都契機,推動香港數據制度躍升

香港要徹底擺脫「事故發生才靠廉署補漏」的困局,必須落實邱達根議員所倡導的「統一量化標準」,並借鑑杭州、布魯塞爾、首爾及東京的經驗,把握國家「十五五」規劃與北部都會區(特別是河套深港科技創新合作區)建設的戰略契機,推動整套數據治理與安全體系的制度躍升:

  • 全面設立局署級 CIO、CDO、CISO 制度,告別「外判式治理」: 改變目前單靠政務官(AO)兼管 IT 的模式,在特區政府各決策局、主要部門及半公營機構,正式設立首席信息官(CIO)、首席數據官(CDO)及首席信息安全官(CISO)。借鑑杭州與東京的架構,由局署級 CISO 與 CDO 專責把關系統招標、權限分級、審計日誌及零信任設計,直接向部門常任秘書長或首長匯報,讓「系統誠信」由專業技術官員從架構底層落實,而非依賴事後刑事調查。
  • 推動「香港數據安全與誠信條例」法定化: 由數字政策辦公室牽頭,吸納廉署的 12 項誠信要求與私隱專員公署架構,將其從建議性質的招標清單,升格為具法律效力的《公共數據安全與誠信實務守則》,強制覆蓋全體公營及法定機構。借鑑內地刑法與南韓 PIPA,修訂本地法規,明確將公營系統中「蓄意繞過審批、濫用特權帳號、擅自下載或刪改審計日誌」等行為直接定性為嚴重違法甚至刑事罪行,顯著提高外判商與內部人員的違法成本。
  • 在北部都會區設立「深港數據安全走廊」與監管沙盒: 北部都會區承擔深港跨境金融、生物醫藥及人工智能合作的重任。特區政府應在河套合作區率先推行「零信任架構(Zero Trust)」與「機密計算(Confidential Computing)」,落實「原始數據不出境、數據可用不可見」。將廉署強調的日誌追蹤與存取記錄全面架構在分布式帳本技術上,打造兩地政府與科研機構共同認可、任何部門與外判商後台皆無法擅改的技術信任底座。
  • 築牢內地敏感數據「過河來港」的制度基石: 內地龐大的醫療科研樣本、高精自動駕駛路測數據要依託香港接軌國際,國家監管機構核心顧慮始終是香港系統的內部防護薄弱與外判失控風險。當香港具備對標歐盟 GDPR、相容內地《數據安全法》、擁有專業 CDO/CISO 把關且具備廉署防貪標準的全新體系時,便能向內地與國際市場提供極高水準的體制保障,讓敏感數據安全在港儲存、交易與流通,真正鞏固香港作為「國際數據樞紐」的獨特戰略定位。

作者:Emil Chan 陳家豪
Unwire Pro 特約編輯

以「還俗IT人」自居。香港金融科技革命「吹哨人」。主要工作除了擔任金融科技初創企業顧問外,也在香港多家知名商學院擔任特約教授及客席講師,積極透過教育推動本地及大灣區金融科技及智慧城市發展。 放下幾十年編寫電腦程式的鍵盤後近年重新以此寫作。以「但憑愚公志,復我獅山茂」為工作目標。


閱讀文章
企業趨勢業界消息資訊及通訊科技

印度評估拆除中國電信設備 成本恐衝擊 300 億美元規模

城市天際線上高樓與電訊塔,展現都市通信基礎設施.

印度政府正評估一項「拆除替換」(rip and replace)計劃,擬以國家安全為由全面清除流動網絡部署多年的華為與中興通訊設備。初步估算,單是兩大民營電訊商的移除成本已高達 30 億美元(約港幣 234 億元)。這項評估目前仍處於資料蒐集階段,但已為印度電訊產業投下震撼彈。事件涉及印度內政部、電訊部與三大主要電訊商,內政部委託電訊部向電訊商摸底,了解網絡中殘留的中國設備規模與更換代價。

舊設備豁免五年後生變

印度並非首次針對中國電信設備出手。2021 年 6 月,印度正式引入「可信來源」(Trusted Sources)機制,要求電訊商只能向獲認證供應商採購新設備。諾基亞、愛立信與三星均已取得資格,但華為與中興始終未能通過審核,實質上已被排除在印度 5G 市場門外。然而,這項規範存在關鍵豁免:政策生效前已部署的舊設備仍可繼續運作,這正是今次評估的核心對象。據印度財經媒體 Moneycontrol 引述政府消息人士,電訊部正依內政部指示,逐一清查各電訊商網絡中屬於「非可信來源」的既有設備規模。

印度最大電訊商 Reliance Jio 從未採購中國設備,不受影響;但 Bharti Airtel、Vodafone Idea 與國營 BSNL 過去均曾大量部署華為或中興的硬件與軟件,尤其集中在 4G 與固網領域。業內人士粗略估計,單是 Airtel 與 Vodafone Idea 兩家移除相關軟硬件的潛在開支已達 30 億美元(約港幣 234 億元),目前尚未確定費用最終由政府補貼或由電訊商自行承擔。印度電訊商本身已面對 5G 投資回本壓力,若疊加光纖與基礎設施升級需求,額外拆換成本勢必進一步壓縮利潤空間。

美歐前例顯示帳單只會越滾越大

參考美國與歐洲的先行經驗,印度電訊商恐怕低估了實際負擔。美國國會 2019 年通過「拆除替換」法案時,原始預算僅設定 19 億美元,但美國聯邦通訊委員會(FCC)其後發現,全國電訊商實際申報的替換總成本一路攀升至 56 億美元,幾乎是原始撥款的三倍。為填補資金缺口,FCC 今年 6 月透過中頻段頻譜拍賣籌得逾 35 億美元,其中 33 億美元用於支撐這項拆換計劃的借貸。維州理工大學一項研究更指出,單是美國本土便需拆除約 2.4 萬台設備,涉及 8,400 個站點,規模遠超最初評估。

歐洲的情況同樣值得參考,呈現出官方與業界估算的巨大落差。歐盟執委會原先評估,三年內移除高風險供應商設備的成本約為 100 億至 130 億歐元,但由德國電信、沃達豐與 Orange 等七家電訊集團委託全球流動通訊系統協會(GSMA Intelligence)進行的獨立研究卻顯示,實際成本可能高達 300 億至 400 億歐元,是官方估算的三倍。

GSMA 報告作者、電訊產業分析師團隊指出,若單計流動網絡設備更換,成本落在 160 億至 220 億歐元之間;若加上供應商減少導致的競爭力下滑,2027 年至 2030 年間還可能額外增加 85 億歐元採購成本。另有專門追蹤高風險供應商移除案例逾九年的研究機構 Strand Consult 提出更保守的估計,認為符合 5G 升級資格的華為或中興設備更換成本約 35 億美元,反映不同機構的評估方法存在明顯分歧。

華為業績逆勢上揚凸顯政策兩難

儘管歐美印度多國聯手設限,華為的財務表現未見明顯萎縮。據 Telecomlead 報道,華為 2026 年上半年營收較去年同期增長 9.6%,達到 696 億美元,同期研發投入更大增 25.2%,顯示公司正加速將資源轉向人工智能等新興領域,以對沖電信設備業務的地緣政治風險。與此同時,傳統歐洲電信設備巨頭諾基亞正走向另一端——該公司近期宣布逐步退出中國大陸市場,轉而與 Nvidia 合作,採用其 ARC-Pro 運算平台,結合自家無線電技術與戴爾伺服器,並計劃於 2026 年與 T-Mobile 展開 6G 人工智能網絡試驗。

回顧時間軸,印度對中國電信設備的警覺並非一時興起。2020 年 6 月,印度已要求 BSNL 與 MTNL 兩家國營電訊商在 4G 升級中避免採購中國設備;同年 12 月,內閣正式批准「電信領域國家安全指令」,為「可信來源」制度奠定法律基礎;2021 年 3 月,電訊部進一步修改電訊商牌照條款,強制規定新設備須來自認證清單;2021 年 6 月,該制度正式生效,存量設備豁免條款亦在此時確立,延續至今五年有餘,直到今次評估才被重新提起。

政策若落地將牽動全球供應鏈重組

若印度最終拍板執行拆換計劃,不僅迫使 Airtel、Vodafone Idea 與 BSNL 短期內承受數十億美元資本開支壓力,更可能延緩印度 5G 甚至未來 6G 基礎設施建設進度,並向其他新興市場發出信號——仿效美歐路線的代價可能遠超預期。對企業而言,這意味着全球電信設備採購版圖將進一步向諾基亞、愛立信等「可信來源」供應商傾斜,中國廠商則須更依賴人工智能與海外新興市場尋找增長動能。


資料來源:Moneycontrol、Light Reading、Reuters、Yeandel、Telecomlead


閱讀文章
科技專欄資訊及通訊科技金融科技電子商務

破除監管真空:香港支付牌照制度重構 與人民幣國際化的底層支撐

數字支付終端與金融科技安全保障的數據網絡.

在國際金融體系全面邁向數碼化的浪潮中,香港作為國際金融中心,正面臨一個極為嚴峻卻常被忽視的制度盲區:現行《支付系統及儲值支付工具條例》(PSSVFO) 僅集中監管儲值支付工具 (SVF,即電子錢包) 及指定結算系統,對於商戶收單機構 (Acquirers)、聚合支付服務商 (Payment Facilitators / Gateways) 以及獨立終端代理商,長期缺乏專門的法定牌照、資質審查與行為監管機制。這種監管缺位,令全球知名卡組織 (Visa、Mastercard、銀聯等)、海外收單渠道與本地各類未受監管的支付代理中介在香港處於「野蠻生長」狀態,不僅衍生大量市場亂象,更直接削弱了商戶權益與金融體系安全。

一、監管盲區下的市場亂象剖析

1. 「偷龍轉鳳」換終端與收單通道 (Acquiring Arbitrage)

根據香港《文匯報》2026 年 8 月頭條調查報道《商戶被呃換「刷卡機」 不知情下「轉會」涉詐騙》披露的典型個案:

  • 話術欺騙「升級」: 不明身份的代理中介冒充主流合作支付平台職員,以「系統升級、換新機」為由,在商戶店員毫不知情的情況下,私自搬走原有的刷卡機,換上另一家支付機構的終端機。
  • 不知情下被「強制轉會」: 商戶在不知情下被切換收單通道,導致交易款項流向完全不同的後台賬戶,引發手續費率被暗中調高、結算期延遲甚至營業額流失等嚴重風險。
  • 批量作案與執法真空: 涉案中介在同一商場內以相同手法批量更換多家店舖的終端。由於香港對收單機構及銷售代理沒有強制註冊與從業員發牌制度,事後商戶往往因無單據、無即時留證而求助無門,警方亦常因難以定性「財物侵佔」或「商業糾紛」而陷入執法困境。

2. 低費率誘餌與「滾動資金」惡性扣押

除了硬件終端偷換,市場上亦湧現大量未持牌的聚合支付中介 (包括各類標榜本地聚合的「xxPay」等網關):

  • 低費率與超快結算誘餌: 以遠低於市場水平的手續費 (如 0.3%–0.5%) 及「T+0 / T+1 快速到賬」作招徠,吸引大量餐飲、零售及美容等中小商戶。
  • 藉故凍結與資金沉澱: 當商戶交易量累積後,平台便藉故「卡組織風控審查」、「高風險行業扣押」或單方面觸發「滾動儲備金 (Rolling Reserve)」條款,扣押商戶數十萬至數百萬元營業額長達 180 至 540 天,甚至以「離岸法律管轄」規避本地小額錢債審裁處的追討。

二、他山之石:全球主流金融中心的支付牌照實踐

對比全球主要金融中心,收單與支付網關全流程早已納入嚴格的牌照監管:

  • 新加坡 (MAS – 《支付服務法》PSA): 採用活動驅動 (Activity-based) 監管,將「商戶收單 (Merchant Acquisition)」列為法定持牌活動,強制要求設立第三方銀行專項資金隔離託管 (Safeguarding),嚴禁挪用商戶款項。
  • 歐盟 (PSD2 / PSD3): 對支付發起服務商 (PISP) 與賬戶信息服務商 (AISP) 實施全面發牌,並嚴格規範收單透明度與交易路由。
  • 英國 (FCA & PSR): 由金融行為監管局 (FCA) 審查發牌,支付系統監管局 (PSR) 專責收單費率與網絡接入,並由競爭及市場管理局 (CMA) 主導開放標準與反不正當競爭。
  • 中國內地 (中國人民銀行): 推行《非銀行支付機構監督管理條例》,嚴格核發「銀行卡收單」牌照,全面實行客戶備付金 100% 集中交存央行,徹底根除中介截留與挪用商戶資金的空間。

三、香港五年發展規劃建議:構建全方位的支付監管生態

香港若要在未來五年確立真正與國際接軌的數碼支付治理架構,應循序漸進推動三層體制改革:

階段一 (第 1–2 年):修訂法例,落實全鏈條發牌與資金信託隔離

  • 擴大 PSSVFO 範疇: 將商戶收單 (Acquiring)、聚合支付網關 (PayFac/Gateway) 及終端銷售代理納入法定牌照制度,將無牌從事收單代結算定為刑事罪行。
  • 法定資金託管制度: 強制收單機構在持牌銀行設立獨立信託賬戶 (Trust Account) 保管商戶待結算款項,杜絕資金混同與挪用。
  • 終端與代理解決方案認證: 建立收單終端 (POS/刷卡機) 硬件備案與從業人員身份認證體系,從源頭杜絕「假冒升級、偷換機具」的欺詐行為。

階段二 (第 2–3 年):參考英國 CMA 模式,建立跨維度市場監管體系

  • 設立專責跨維度市場調解與競爭機制: 參考英國競爭及市場管理局 (CMA) 及支付系統監管局 (PSR) 經驗,建立橫跨「消費者、商戶、服務提供商」的綜合治理架構,穿透監管不透明收費與排他性合約。
  • 設立小額支付爭議仲裁機制: 設立「支付爭議快速調解中心」,為中小商戶遭遇的無理扣款、終端爭議提供低成本、高效率的法定仲裁途徑。

階段三 (第 4–5 年):對接新興支付軌道,為人民幣與合規穩定幣生態築牢基石

  • 築牢人民幣國際化合規底座: 人民幣國際化正從「主權大額結算」延伸至「民間跨境商貿與數碼零售支付」。健全、穿透的收單監管是防範跨境資金外逃、虛假貿易與地下錢莊的必備防線。
  • 無縫銜接央行數碼貨幣網絡: 透過推動持牌收單機構直連人民幣跨境支付系統 (CIPS) 與多邊央行數字貨幣橋 (mBridge),確保跨境人民幣交易的數據真實性與資金穿透可視性。
  • 賦能數字人民幣、港元穩定幣與外國合規穩定幣本地化: 在清晰健全的收單發牌架構下,合規收單機構能提供標準化接口,不僅全面支援數字人民幣 (e-CNY) 跨境零售與商貿結算,更為法幣支持的港元穩定幣 (HKD Stablecoin) 走向國際,以及外國合規穩定幣 (如 USDC 等) 在港安全合規本地化落地與清算打好堅實基礎,確保香港在全球數碼資產與新型跨鏈支付樞紐的領先地位。


作者:Emil Chan 陳家豪
Unwire Pro 特約編輯

以「還俗IT人」自居。香港金融科技革命「吹哨人」。主要工作除了擔任金融科技初創企業顧問外,也在香港多家知名商學院擔任特約教授及客席講師,積極透過教育推動本地及大灣區金融科技及智慧城市發展。 放下幾十年編寫電腦程式的鍵盤後近年重新以此寫作。以「但憑愚公志,復我獅山茂」為工作目標。


閱讀文章