法國外交部正式指控伊朗伊斯蘭革命衛隊(IRGC)旗下進攻性網絡單位 Shahid Kaveh,在 10 月 11 至 12 日晚遙距操控超市冷凍系統,發動破壞性網絡攻擊。法國官方報告指,全國約 700 個商業場所受影響,大部分是超市,至少發生 15 宗火警。法國外交部形容,這是伊朗首次在法國本土發動純粹以破壞為目的的網絡攻擊行動,法國已召見伊朗駐法大使提出抗議,並計劃推動歐盟制裁;今次指控屬政府歸因,並非法庭裁決。
超市雪櫃升至 50°C,引發火警及水浸
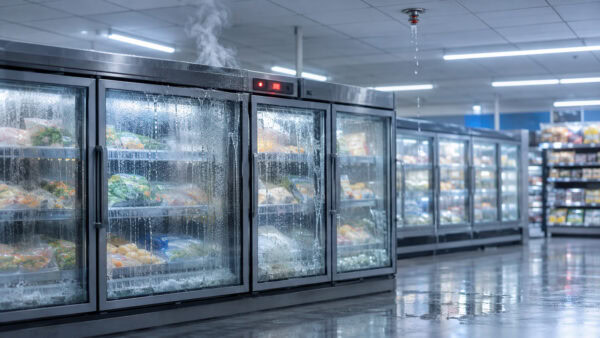
攻擊者遙距操控法國超市冷凍系統的溫度控制軟件,把部分設備由低至 -27°C 調高至約 50°C 或以上。據報部分設備的 50°C 高溫維持約 6 小時,大量冷藏及急凍食品因而要棄置,有店舖要棄掉全部易腐食品存貨。被棄置食品據報數以千噸計,高溫亦引發火警,觸發灑水系統造成水浸損毀,部分設備甚至熔化。
損失同時涉及食品及店舖設備。法國官員指食物損失達數千萬歐元,連鎖超市 Intermarché 亦表示單日損失達數千萬歐元;另有超市東主估計,全國總成本可能達數千萬歐元。這些數字分別涉及食物損失、個別連鎖集團及全國成本估算,不能加總,官方亦未公布整體總成本。
受影響零售商包括 Coopérative U 逾 100 間超市、Carrefour 的 80 間超市,以及 Monoprix 約 490 間分店中的約 5%,E.Leclerc 亦受波及。Intermarché 及旗下 Netto 的受影響店數則有不同說法:BBC 指有 180 間,Al Jazeera 則指最少 300 間。
法國憑波斯語及伊朗 IP 歸因 Shahid Kaveh
法國當局把攻擊歸因於 Shahid Kaveh,列出的線索包括攻擊使用波斯語,以及可追溯至伊朗境內設備的 IP 位址。調查人員亦發現,涉事攻擊基建曾以該單位慣用的技術掃描工業設備,而與該單位有關的宣傳渠道曾宣揚今次攻擊;惟當局未公開具體入侵指標。
法國情報部門又把 Shahid Kaveh 連繫到 CyberAveng3rs、Soldiers of Solomon 等網上「黑客行動主義者」(hacktivist)身份,指這些身份會公開認領該單位的行動。據知情人士透露,Microsoft 最少早在 2 星期前已私下把 10 月的冷凍系統攻擊連繫到伊朗;Microsoft 拒絕評論。
法國情報指 Shahid Kaveh 早前亦曾針對工業設備,包括今年較早時針對以色列冷凍設備的攻擊,以及 2023 年針對 Unitronics 工業控制器的行動。網絡安全顧問公司 Wavestone 合夥人 Gérôme Billois 認為,該單位目前攻擊較容易入侵的設備,但國家級組織有資源、決心及時間,營運者應預備它日後可能攻擊供水或電力等系統。
截至發稿時,伊朗未有正式回應今次指控,部分伊朗媒體則指指控毫無根據。伊朗駐聯合國代表團未回應傳媒查詢,而伊朗一般否認參與惡意網絡行動。
法國推歐盟制裁,檢方申請國際逮捕令
法國已召見伊朗駐法大使提出強烈抗議,並計劃在歐盟層面制裁涉事者。法國外長 Jean-Noël Barrot 形容,今次攻擊的規模及侵略程度前所未有,表示會採取其他必要措施回應事件及阻嚇日後攻擊。歐盟外交事務高級代表 Kaja Kallas 則表示,外交事務理事會將討論事件,若攻擊歸因於伊朗,歐盟亦需要作出強烈回應。
法國的司法追究亦已展開。巴黎檢察官 Laure Beccuau 已啟動正式司法調查,對象包括 Shahid Kaveh 的首領、2 名副手及其他有待查明的人,並已就首領及副手申請國際逮捕令。調查涉及以有組織犯罪集團形式入侵自動化數據處理系統,以及造成危及人身的損毀,並以「為外國勢力服務」作加重情節。
法國報告另點名 3 名據稱與 Shahid Kaveh 有關的人士:Hamid Reza Lashgarian、Mahdi Lashgarian 及 Reza Salarvand。Shahid Kaveh 是網絡單位名稱而非人名,檢方調查的對象是該單位首領、副手等個人。
ANSSI 指冷凍控制器直接連網兼密碼弱
法國網絡安全機構 ANSSI 指出,涉事冷凍控制設備直接連上互聯網而缺乏特別保護,密碼強度亦不足。這些控制器供零售商遙距管理冷凍設備,涉及丹麥工程公司 Danfoss 的 AK-SM、AK-SC,以及 Copeland/Dixell xweb。Danfoss 表示,大部分受影響設備屬過時型號,或運行過時軟件。
ANSSI 總監 Vincent Strubel 在參議院聽證會上表示,攻擊者利用的並非已公開漏洞,惟最初入侵途徑仍未確認。同一行動亦針對法國小型水力發電設施的 Schneider Electric 設備,據報影響有限,ANSSI 則形容影響屬中等。
對依賴遙距管理冷凍或其他營運技術(OT)設備的零售、食品、物流及醫療冷鏈營運者而言,今次事件的後果包括食品損耗、設備損毀及火警,風險評估可以把溫度遭改動的情況一併計算在內(推論)。按一般保安做法,營運者可把控制器移離公共互聯網、更改預設密碼、更新韌體,並把 OT 與企業網絡隔離,首兩項正對應 ANSSI 點出的直接連網及密碼弱問題;惟這些措施只能減低設備暴露及遭入侵的風險,不能防止所有攻擊。
第二波冷凍攻擊波及歐洲,法國未歸因同一批黑客
另一波冷凍系統攻擊自 11 月 2 日起波及歐洲逾 100 間店舖,但截至發稿時,法國未把這波攻擊歸咎同一批黑客。受影響國家包括比利時、盧森堡、瑞典、愛爾蘭、荷蘭、愛沙尼亞及芬蘭。
法國血液服務機構 EFS 的冷藏設備亦受影響,攻擊者把溫度及除霜閾值調至很高水平,但警報及時通知技術人員,讓他們在產品損毀前斷開冷藏設備。親俄黑客組織 NoName057(16) 及 Z-Pentest 聲稱共同發動這波攻擊,惟相關 Telegram 頻道已刪除,其聲稱無法獨立核實。